Badania i Kontekst
Ataki brute force to realne zagrożenie dla WordPressa, które polega na masowym odgadywaniu loginów i haseł. Jak się przed nimi chronić? Oto najważniejsze kroki:
/wp-login.php, łatwo namierzyć. Zmień je za pomocą wtyczek.| Obszar zabezpieczeń | Kluczowe działania | Częstotliwość |
|---|---|---|
| Hasła | Silne, unikalne hasła | Co 90 dni |
| Adres logowania | Zmiana ścieżki logowania | Regularnie |
| Ochrona serwera | Fail2Ban, ograniczenia IP | Stała konfiguracja |
| Aktualizacje | WordPress, wtyczki, motywy | Co tydzień |
| Monitoring | Analiza logów | Co tydzień |
| Kopie zapasowe | Automatyczne tworzenie | Codziennie |
Te proste kroki mogą znacząco ograniczyć ryzyko ataków brute force na Twoją stronę WordPress.
Zrobić to razem?
Wdrażam takie rzeczy w firmach na co dzień. Umów 30 minut, pogadamy konkretnie o Twoim przypadku. Bez prezentacji sprzedażowej.
Umów bezpłatną rozmowę →
Zadbaj o to, aby hasło do konta administratora WordPress było trudne do odgadnięcia i unikalne. Najlepiej, jeśli składa się z długiego ciągu losowych znaków, łączącego litery (zarówno małe, jak i duże), cyfry oraz znaki specjalne. Unikaj używania domyślnej nazwy użytkownika „admin”. Zamiast tego wybierz mniej oczywistą nazwę, która nie wskazuje na uprawnienia administracyjne. To proste kroki, które mogą skutecznie utrudnić ataki typu brute force.
Jednym ze skutecznych sposobów zwiększenia bezpieczeństwa jest zmiana domyślnego adresu logowania do panelu administracyjnego.
Domyślne ścieżki logowania, takie jak /wp-login.php czy /wp-admin, są często celem ataków brute force. Boty automatycznie wyszukują te standardowe adresy, co ułatwia im próby włamania. Zmiana tej ścieżki na niestandardową znacząco utrudnia im działanie.
Aby to zrobić:
Taka zmiana nie tylko zwiększa ochronę, ale także zmniejsza liczbę prób niepożądanego dostępu do Twojej strony.
Zabezpieczenie WordPress na poziomie serwera to ważna linia obrony przed atakami brute force. Odpowiednia konfiguracja może skutecznie zmniejszyć ryzyko włamań. Poniżej przedstawiamy metody, które uzupełniają podstawowe i bardziej zaawansowane środki ochrony.
Możesz ograniczyć dostęp do panelu admina WordPress, pozwalając na logowanie tylko z określonych adresów IP. W tym celu edytuj plik .htaccess i dodaj poniższą konfigurację:
<Files wp-login.php> Order Deny,Allow Deny from all Allow from 123.123.123.123 </Files> Zamień przykładowy adres IP na swój własny lub dodaj więcej adresów, które mają mieć dostęp.
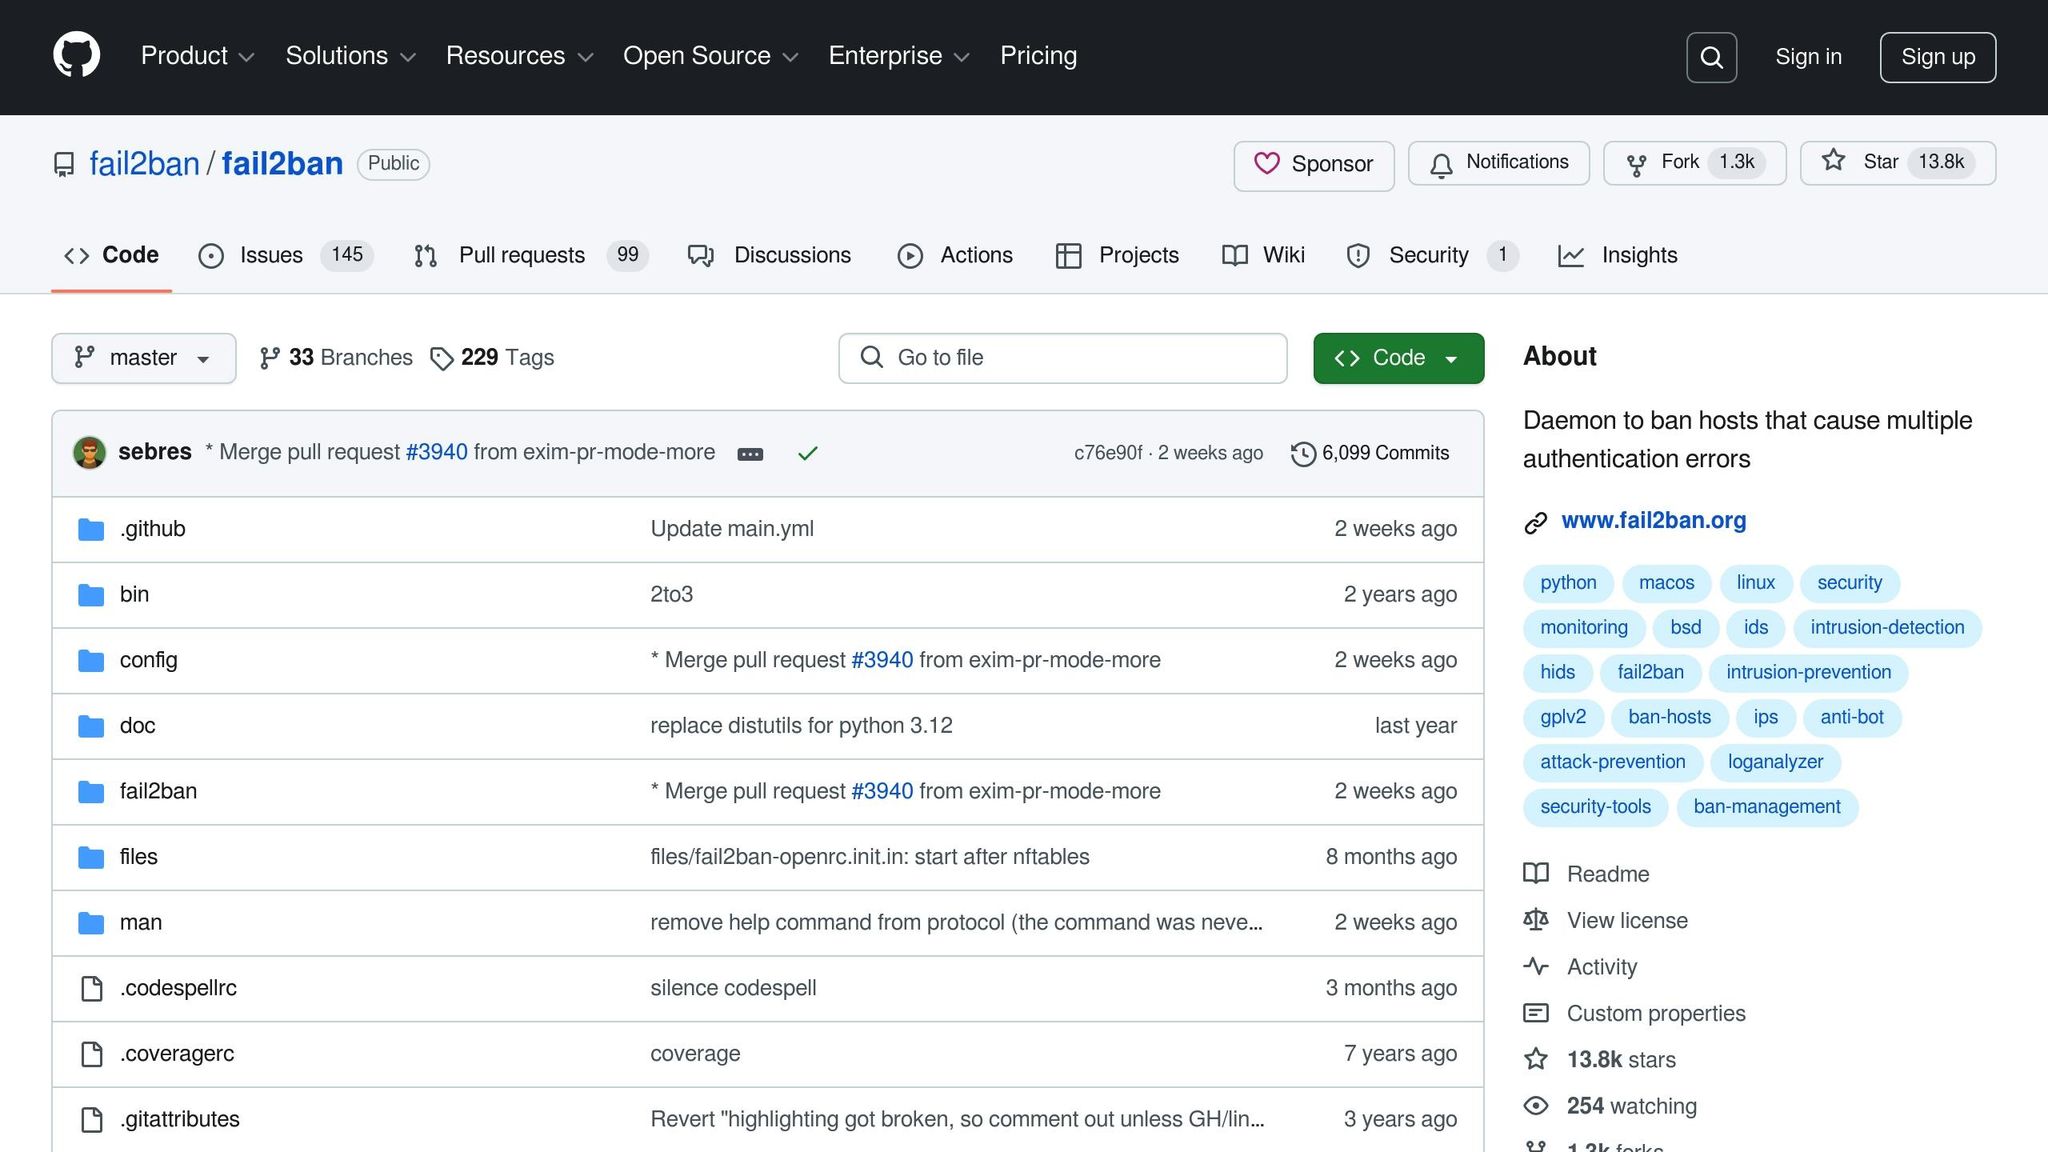
Fail2Ban to narzędzie, które monitoruje logi serwera i automatycznie blokuje podejrzane adresy IP, co czyni je bardzo skutecznym w zapobieganiu atakom.
sudo apt-get install fail2ban [wordpress] enabled = true filter = wordpress logpath = /var/log/auth.log maxretry = 3 findtime = 600 bantime = 3600 Monitorowanie logów bezpieczeństwa pozwala szybko wykrywać próby ataków. Warto skonfigurować system do automatycznego powiadamiania o podejrzanych aktywnościach. Poniżej tabela z przykładami:
| Typ zdarzenia | Monitorowane zdarzenia | Częstotliwość sprawdzania |
|---|---|---|
| Logowanie | Nieudane próby logowania | Co 1 godzinę |
| Zmiany plików | Modyfikacje plików systemowych | Co 24 godziny |
| Aktywność PHP | Błędy i wyjątki | W czasie rzeczywistym |
Aby usprawnić zarządzanie logami:
Dzięki odpowiedniej konfiguracji serwera możesz znacznie utrudnić potencjalne ataki brute force.
Regularna konserwacja zabezpieczeń to kluczowy element ochrony Twojej strony internetowej.
Aktualizacje są podstawą ochrony przed zagrożeniami, takimi jak ataki brute force. Oto, jak zadbać o aktualizacje:
Aby ułatwić sobie zarządzanie, włącz automatyczne aktualizacje dla drobnych poprawek bezpieczeństwa. Wystarczy dodać poniższy kod do pliku wp-config.php:
define('WP_AUTO_UPDATE_CORE', 'minor'); Nie zapominaj również o regularnym tworzeniu kopii zapasowych oraz monitorowaniu strony. Te działania zapewnią dodatkową warstwę ochrony.
Poniżej znajdziesz działania, które pomogą utrzymać bezpieczeństwo Twojej witryny na odpowiednim poziomie.
Oto podsumowanie kluczowych kroków omówionych wcześniej:
| Obszar zabezpieczeń | Wymagane działania | Częstotliwość kontroli |
|---|---|---|
| Hasła i logowanie | Używaj silnych haseł i włącz dwuskładnikowe uwierzytelnianie (2FA) | Co 90 dni |
| Certyfikat SSL | Utrzymuj aktualny certyfikat HTTPS | Co 12 miesięcy |
| Kopie zapasowe | Zapewnij automatyczne tworzenie kopii zapasowych | Codziennie |
| Monitoring | Regularnie przeglądaj logi systemowe | Co tydzień |
| Aktualizacje | Aktualizuj system, wtyczki i motywy | Co tydzień |
Codzienne działania:
Tygodniowe działania:
Miesięczne działania:
Jeśli brakuje Ci czasu lub wiedzy technicznej, rozważ skorzystanie z pomocy specjalistów. Firma Important.is oferuje:
Profesjonalne wsparcie jest szczególnie przydatne dla sklepów WooCommerce oraz stron przetwarzających dane osobowe, gdzie bezpieczeństwo odgrywa kluczową rolę w funkcjonowaniu firmy.
Zostań w pętli
Nowe artykuły, narzędzia i case study prosto na maila. Bez spamu, bez sprzedaży.